Le Signal
Cyberattaques : les mêmes failles, pas les mêmes règles
Face à la multiplication des cyberattaques, les États renforcent leurs exigences en matière de cybersécurité, mais à des rythmes différents. Des États-Unis à l’Europe, en passant par le Ghana, les délais pour signaler une intrusion, alerter sur une vulnérabilité ou corriger une faille varient considérablement. Alors que l’Afrique figure parmi les régions les plus ciblées, la Côte d’Ivoire accélère la structuration de son dispositif de cybersécurité. Une question demeure : combien de temps les organisations ont-elles réellement pour réagir ?
jeu. 29 octobre 2026 · 5 min de lecture
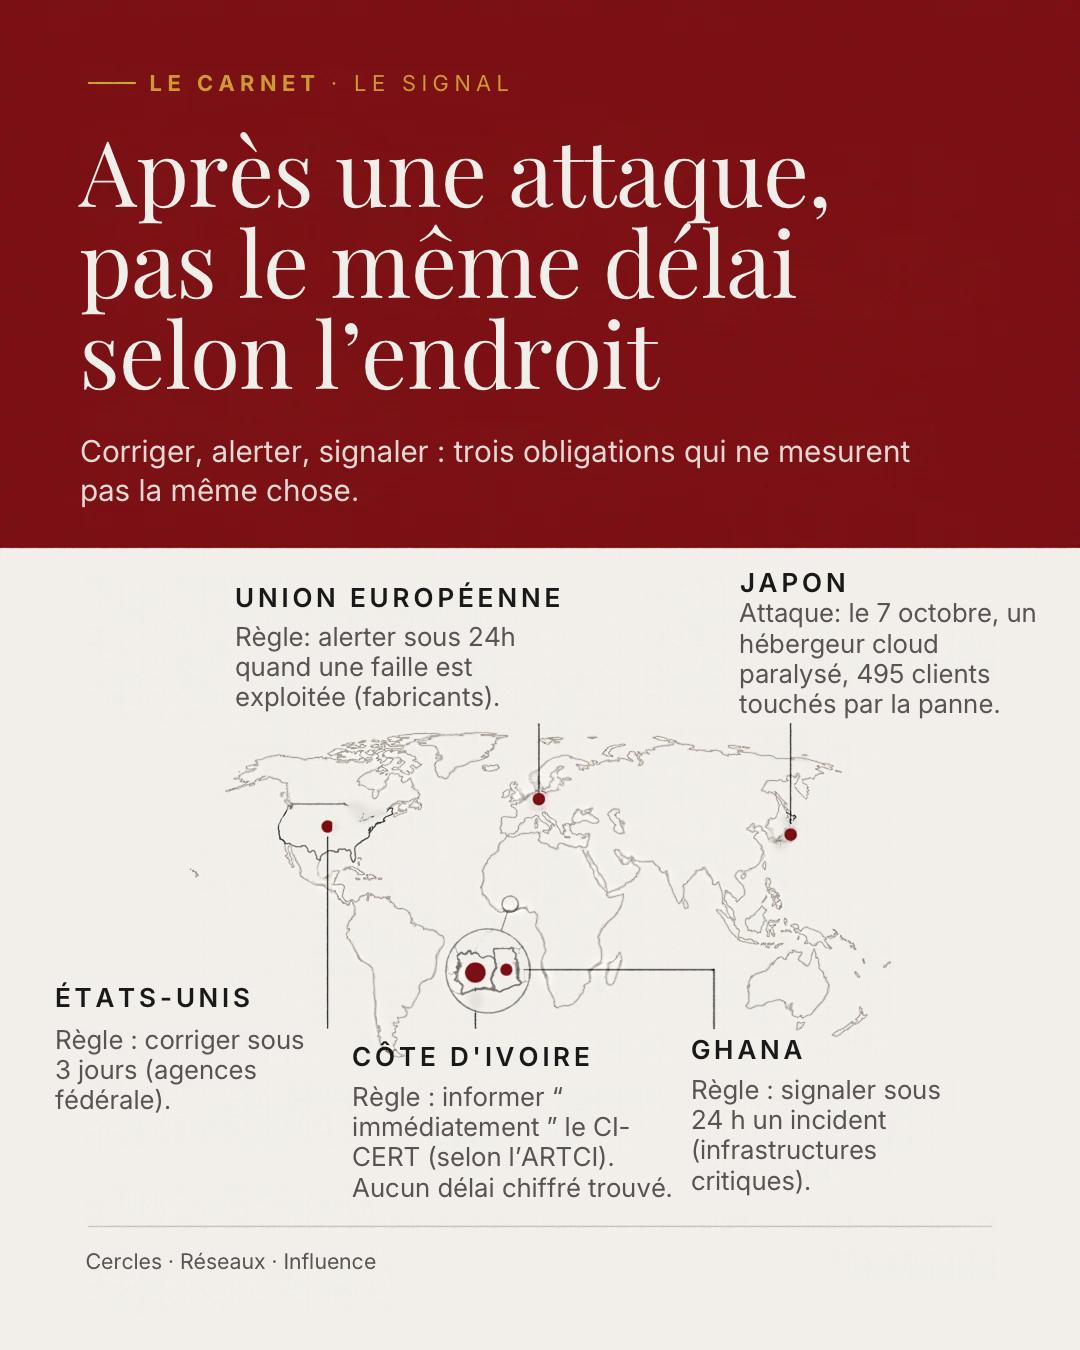
Les mêmes portes, pas le même délai
Équipements d'accès, hébergeurs cloud : les attaques de ces derniers mois visent des portes de même nature. Les régions imposent des délais autour d'elles, et ces délais ne portent pas sur la même chose. Un prestataire, 495 clients touchés
Le 7 octobre, au Japon, un rançongiciel a paralysé IDCF Cloud, le service d'infrastructure de IDC Frontier, filiale de SoftBank. Selon l'entreprise, 495 entreprises et collectivités locales ont subi une panne. Le 8 octobre, elle jugeait difficile de récupérer les données de quatre zones. Le 14, elle indiquait que les snapshots (captures de données) de 194 clients pouvaient être récupérés, la restauration restant à confirmer client par client ; les autres devaient reconstruire à partir de leurs propres sauvegardes. Les informations d'inscription de 48 clients avaient aussi été consultées sans autorisation sur son portail.
Une question a évolué. JR East et View Card ont indiqué le 9 octobre ne pas pouvoir exclure que des données de services d'e-mails aient été consultées. IDC Frontier a conclu le 14 qu'aucune donnée n'avait été prélevée sur les serveurs de ses clients. Selon le site japonais Security Measures Lab, les prestataires concernés ont déclaré le 15 qu'il n'y avait pas eu de fuite ; les sources divergent sur la mise à jour des avis de JR East.
Un outil d'accès à distance exploité sept semaines
Pour BeyondTrust Remote Support, le calendrier est plus long. Selon l'éditeur, l'exploitation a commencé le 29 août. Son équipe l'a détectée le 28 septembre, un correctif a été diffusé à partir du 8 octobre et la divulgation a eu lieu le 15. Près de sept semaines séparent le début de l'exploitation de l'information publique, dont un mois avant la détection. L'inscription de la faille au catalogue de l'agence américaine CISA, qui recense les failles déjà exploitées, a ouvert un compte à rebours de trois jours pour les agences fédérales.
Ce que chaque région exige
Ces délais ne portent pas sur la même chose : l'un oblige à corriger, l'autre à alerter, le dernier à signaler. Aux États-Unis, la CISA fixe aux agences fédérales civiles un délai pour corriger les failles de son catalogue public : trois jours pour le cas ci-dessus. Elle recommande aux autres organisations de s'y référer, mais rien ne les y oblige. Dans l'Union européenne, depuis le 11 septembre, les fabricants doivent signaler les vulnérabilités activement exploitées : alerte précoce sous 24 heures, notification sous 72 heures, rapport final dans les 14 jours après la mise à disposition d'un correctif, via une plateforme unique de l'agence ENISA. Pour les opérateurs, la directive NIS2 n'est pas encore appliquée partout : le 8 juillet, la Commission a saisi la Cour de justice de l'UE contre l'Irlande, l'Espagne, la France et les Pays-Bas, dont la transposition accuse plus de vingt mois de retard.
Au Ghana, la directive sur les infrastructures d'information critiques, en vigueur depuis le 1er octobre 2021, s'applique aux propriétaires désignés de ces infrastructures, dans treize secteurs. Selon son texte, tout incident est à signaler sous 24 heures après en avoir eu connaissance, et les vulnérabilités découvertes lors d'audits à divulguer sous 72 heures. La loi encadre aussi les prestataires : échéance fixée au 31 décembre 2023 pour obtenir une licence, 51 licences et accréditations remises le 10 juillet 2024, poursuites et pénalités annoncées pour ceux qui exercent sans titre. Le Ghana figure au niveau le plus élevé de l'indice 2024 de l'UIT, selon l'agence GNA.
L'Afrique sous pression
Selon Check Point, les organisations ont subi en moyenne 2 803 attaques par semaine en septembre, 48 % de plus qu'un an plus tôt. L'Afrique arrive au deuxième rang des régions, avec 3 701, derrière l'Amérique latine (3 813). L'Angola (5 967), le Nigeria (5 740) et le Kenya (4 303) sont les plus attaqués de toute la zone Europe, Moyen-Orient et Afrique. Les chiffres publiés ne citent pas la Côte d'Ivoire. L'éditeur ne détaille pas sa méthode : ce sont des attaques recensées par ses capteurs, pas des intrusions réussies.
La Côte d'Ivoire dans ce tableau
L'ANSSI-CI a été créée par le décret n° 2024-958 du 30 octobre 2024 et a repris les missions de cybersécurité de l'ARTCI en avril 2025. Elle a mis en place un dispositif d'agrément des cabinets d'audit. À partir de 2027, certaines organisations devront se soumettre à un audit ; selon l'AIP, elles seraient plus de 150 000. Reste la question du délai. Aucun délai chiffré n'a été retrouvé dans les sources consultées. Selon la presse spécialisée, le décret de 2020 sur le CI-CERT impose à tout exploitant de réseau ou de système d'information, public ou privé, de l'informer « immédiatement » des attaques et intrusions. Pour les violations de données personnelles, une synthèse de cabinet de conseil indique une notification à l'ARTCI « dans les meilleurs délais », et précise que les opérateurs d'importance vitale déclarent tous leurs incidents au CERT-CI. Ni « immédiatement » ni « dans les meilleurs délais » ne fixent une durée. Les textes officiels n'ont pas pu être consultés.
Air Côte d'Ivoire a subi une intrusion le 8 février 2026 et l'a annoncée le 20, douze jours plus tard. La compagnie dit avoir signalé l'incident à l'ANSSI-CI et à l'ARTCI conformément aux obligations légales, sans préciser quand. Ces douze jours sont un délai d'annonce publique, pas un délai de signalement aux autorités.
Trois choses à exiger : 1. Un délai de signalement chiffré. Le Ghana a retenu 24 heures pour les incidents de ses infrastructures critiques ; l'UE en impose autant aux fabricants pour alerter sur une faille exploitée. Le chiffre importe moins que le fait d'en avoir un : ni « immédiatement » ni « dans les meilleurs délais » ne donnent une date. 2. Une liste de priorités assortie d'une échéance. Le catalogue de la CISA est public, mais c'est l'échéance qui lui donne sa force pour les agences fédérales. Une liste sans date reste une recommandation. 3. Un prestataire que l'on peut perdre. L'attaque contre IDCF Cloud montre qu'un seul prestataire peut arrêter des centaines de clients, et que la capacité de restaurer dépendait de ce que chacun avait organisé avant. Le contrôle de ceux qui interviennent chez les autres, par la licence au Ghana ou l'agrément des auditeurs en Côte d'Ivoire, répond à une autre partie du même problème.